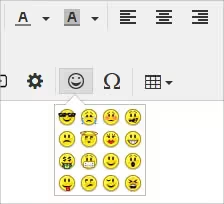
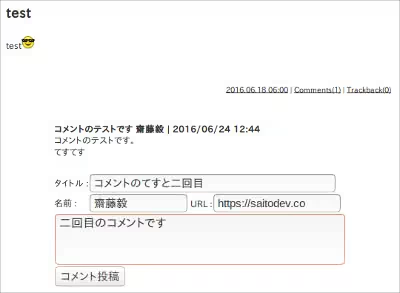
先日、SOY CMSで絵文字を使用する方法を記載した。
ふとね、絵文字の画像のパスってどうなっているんだろう?って気になったので、ソースコードを見てみたのよ。
そうしたら、
<img src="ドメイン/cms/soycms/js/tinymce/plugins/emoticons/img/smiley-cool.gif" alt="cool">
こうだった。
って、これ…
/cms/soycms/って、/SOY CMSをインストールしたディレクトリ/soycms/ってことで、SOY CMSをインストールしたディレクトリ名がもろ入っているじゃないですか!
ということはだよ、何のCMSを使っているのかも次のディレクトリ名でわかっちゃうし、これらを総括すると、管理画面のログイン画面のURLが
http://localohost/cms/admin/
ってバレちゃうじゃん!
バレるということは、総当り攻撃の標的になるっていうことなので、絵文字を使用したいという要望こそが、サイトの破滅への序章みたいなものになるのか…
どうしても記事投稿画面で絵文字を使いたい場合は、画像のパスを全く関係ないところに配置できて、管理画面のURLが特定できないものにしないといけないし、それをしなかったとしたら、侵入の検知の機能は入れておかないとやばいね。